Co Google SESTŘELIL
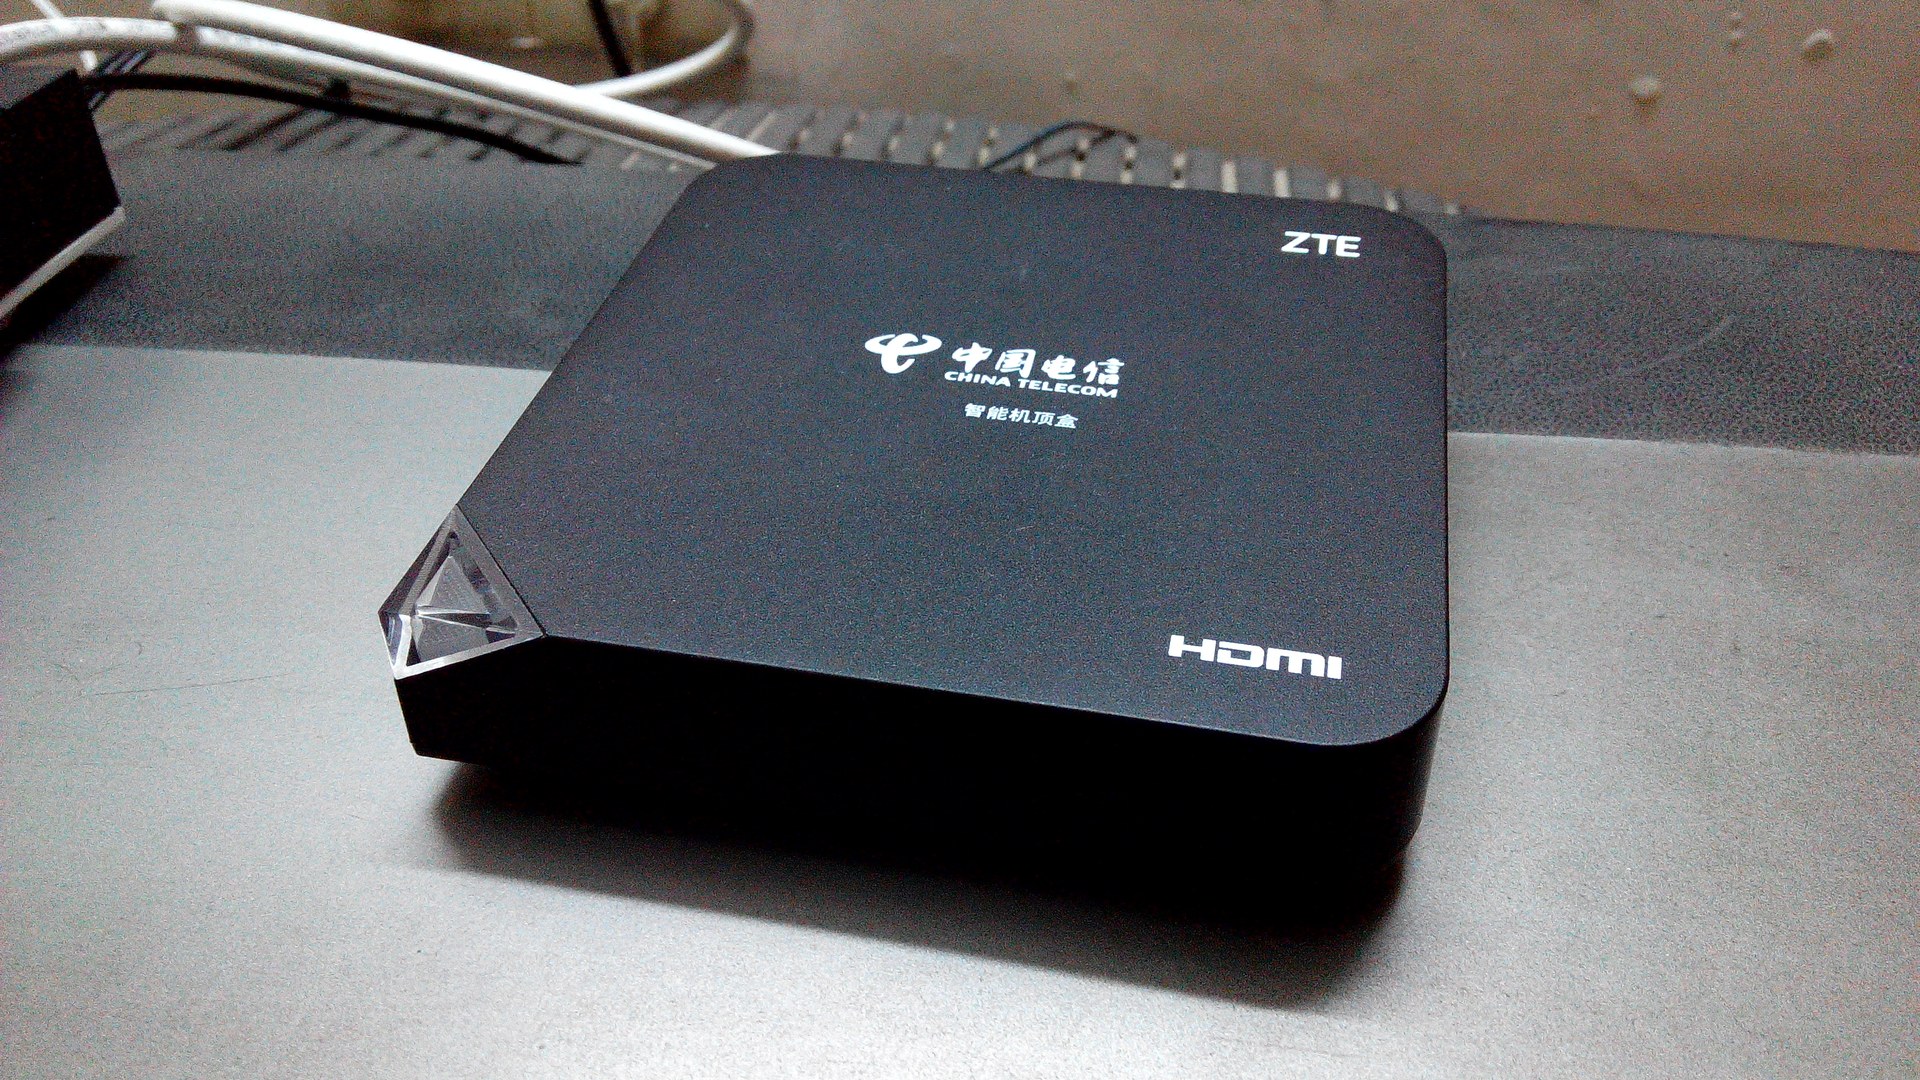
Google Cloud Threat Intelligence popisuje operaci, při které Google a partneři (včetně japonské policie, firmy Synthient a Trend Micro) narušili botnet XCPE / x.cpe. Do sítě spadalo více než 1,3 milionu set-top boxů s Androidem.
Trend Micro podle Ars Technica napočítal ještě víc: 1 472 554 infikovaných zařízení. Synthient sestavil seznam 182 modelů — často white-label boxy, v kontextu se objevuje i značka MECOOL.
Nejde o klasický „stáhnul sis něco divného“. Jádro je ve firmwaru.
Výrobce to podle Googlu UDĚLAL schválně
Google Cloud píše, že backdoor a botnet úmyslně (intentionally) vyvinula, nasadila a provozovala čínská firma Videostrong Technology — OEM/ODM dodavatel Android zařízení. Motivace podle Googlu: finanční zisk. Google firmu zároveň odstřihl od certifikovaných Android zařízení.
To je ten důvod, proč to není jen další malware z přiloženého APK. Stub seděl v system partition (v některých buildech jako com.oemservice) s oprávněním android.uid.system. Běžný uživatel to z boxu nesmaže resetem aplikací.
VTM.cz / Živě shrnuje stejný závěr: výrobce podle Googlu zadní vrátka do boxů zabudoval.
Co malware na boxu DĚLAL
Podle Google Cloud a Ars Technica po prvním bootu malware mimo jiné:
| Schopnost | Co to znamená pro tebe |
|---|---|
| Vypnutí Google Play Protect | box přestane hlídat škodlivé APK |
| Screenshoty / inject kláves | špehování a ovládání na dálku |
| Shell přístup | útočník má remote control |
| Residential proxy | tvoje domácí IP jde do prodeje jako „čistá“ proxy |
| Ad fraud | falešné kliky a reklamy na tvůj účet |
| Affiliate moduly | další malware na už infikovaná zařízení |
Google uvádí, že Videostrong monetizoval přístup pro kriminální affiliate partnery. Sestřelením jejich C2 domén Google odhaduje, že se přerušil přístup k nejméně 10 milionům dalších kompromitovaných zařízení (affiliate vrstva nad XCPE).
Infekce nebyla jen u TV: Google zmiňuje i telehealth zařízení, karaoke boxy a digital signage — kdekoli seděl stejný OEM firmware.
Proč tě to ZAJÍMÁ i v Česku
No-name Android TV boxy a „smart sticky“ za pár stoven se u nás prodávají pořád. Certifikace Google Play Protect a oficiální Android TV / Google TV značka je teď praktický filtr: OEM, který si do firmwaru schválně strčí backdoor, do oficiálního ekosystému podle Googlu nemá cestu.
Co z toho plyne prakticky:
- Preferuj Chromecast / oficiální Google TV nebo boxy s jasnou certifikací Play Protect.
- No-name white-label z marketplace ber jako rizikový hardware — reset často nestačí, když je malware v system partition.
- Pokud máš starý MECOOL / OEM box neznámého původu, odpoj ho z internetu, dokud neověříš model vůči aktuálním seznamům (Synthient / reporty Trend Micro a Google).
- Sleduj, jestli ti poskytovatel / výrobce nabízí firmware update — u XCPE šlo o předinstalovaný kód, ne o „omylem staženou appku“.
Co je jisté — a co NE
Jisté podle Google Cloud, The Verge a Ars Technica: rozsah nad 1,3 milionu (Trend Micro vyšší), OEM Videostrong, úmyslný backdoor, Play Protect off, residential proxy, affiliate dosah k dalším milionům zařízení, právní a takedown kroky Googlu.
Neřešíme tu jména konkrétních českých e-shopů ani „vyhoď hned všechno“ paniku. Řešíme ověřený mechanismus: když výrobce dá backdoor do firmwaru, antivirus v televizi ti nepomůže.
Zdroje
- Google Cloud Threat Intelligence – Shutting the door on the XCPE botnet
- The Verge – Google botnet Android TV
- Ars Technica – 1,3 milionu Android TV boxes
- VTM.cz / Živě – Videostrong, zadní vrátka
Zdroje
Ověřeno 5. 11. 2026.Vidíš chybu? Napiš nám.
- Google Cloud Threat Intelligence – XCPEcloud.google.com
- The Vergetheverge.com
- Ars Technicaarstechnica.com
- VTM.cz / Živězive.cz
Co jsme ověřili
- Google Cloud Threat Intelligence – XCPE. 1,3M+ set-top; intentionally Videostrong; Play Protect off; residential proxy; ≥10M affiliate C2
- The Verge. Google takedown, Android TV, Videostrong
- Ars Technica. Trend Micro 1 472 554; Synthient 182 modelů; MECOOL kontext; 10M
- VTM.cz / Živě. CZ pokrytí, Videostrong, system partition